يجب أن يشعر أصحاب الأعمال التجارية في مجال التجارة الإلكترونية بالثقة من أن أدواتها لمكافحة الاحتيال تحمي إيراداتها وسمعتها بشكل فعال دون إحداث إزعاج لا داعي له للعملاء. ويساعدك اتخاذ قرارات أكثر استباقًا بشأن الثقة في كل خطوة على الشعور بالسيطرة وضمان أمن إجراءاتك.
في هذه المقالة، سنساعدك على تقييم برامج مكافحة الاحتيال للمواقع الإلكترونية للتجارة الإلكترونية، ونقدم أدواتنا المفضلة، ونقارنها في جدول واضح، ونوضح الأخطاء الشائعة التي يجب تجنبها، ونوضح متى تحتاج إلى التحقق من الهوية أو العمر. في النهاية، ستعرف أيّ من الأدوات يناسب عملك ولماذا، مما يساعدك على توفير الوقت وتجنب خسارة الإيرادات.
كيف تقيّم برنامج مكافحة الاحتيال في التجارة الإلكترونية قبل اختيار أداة؟
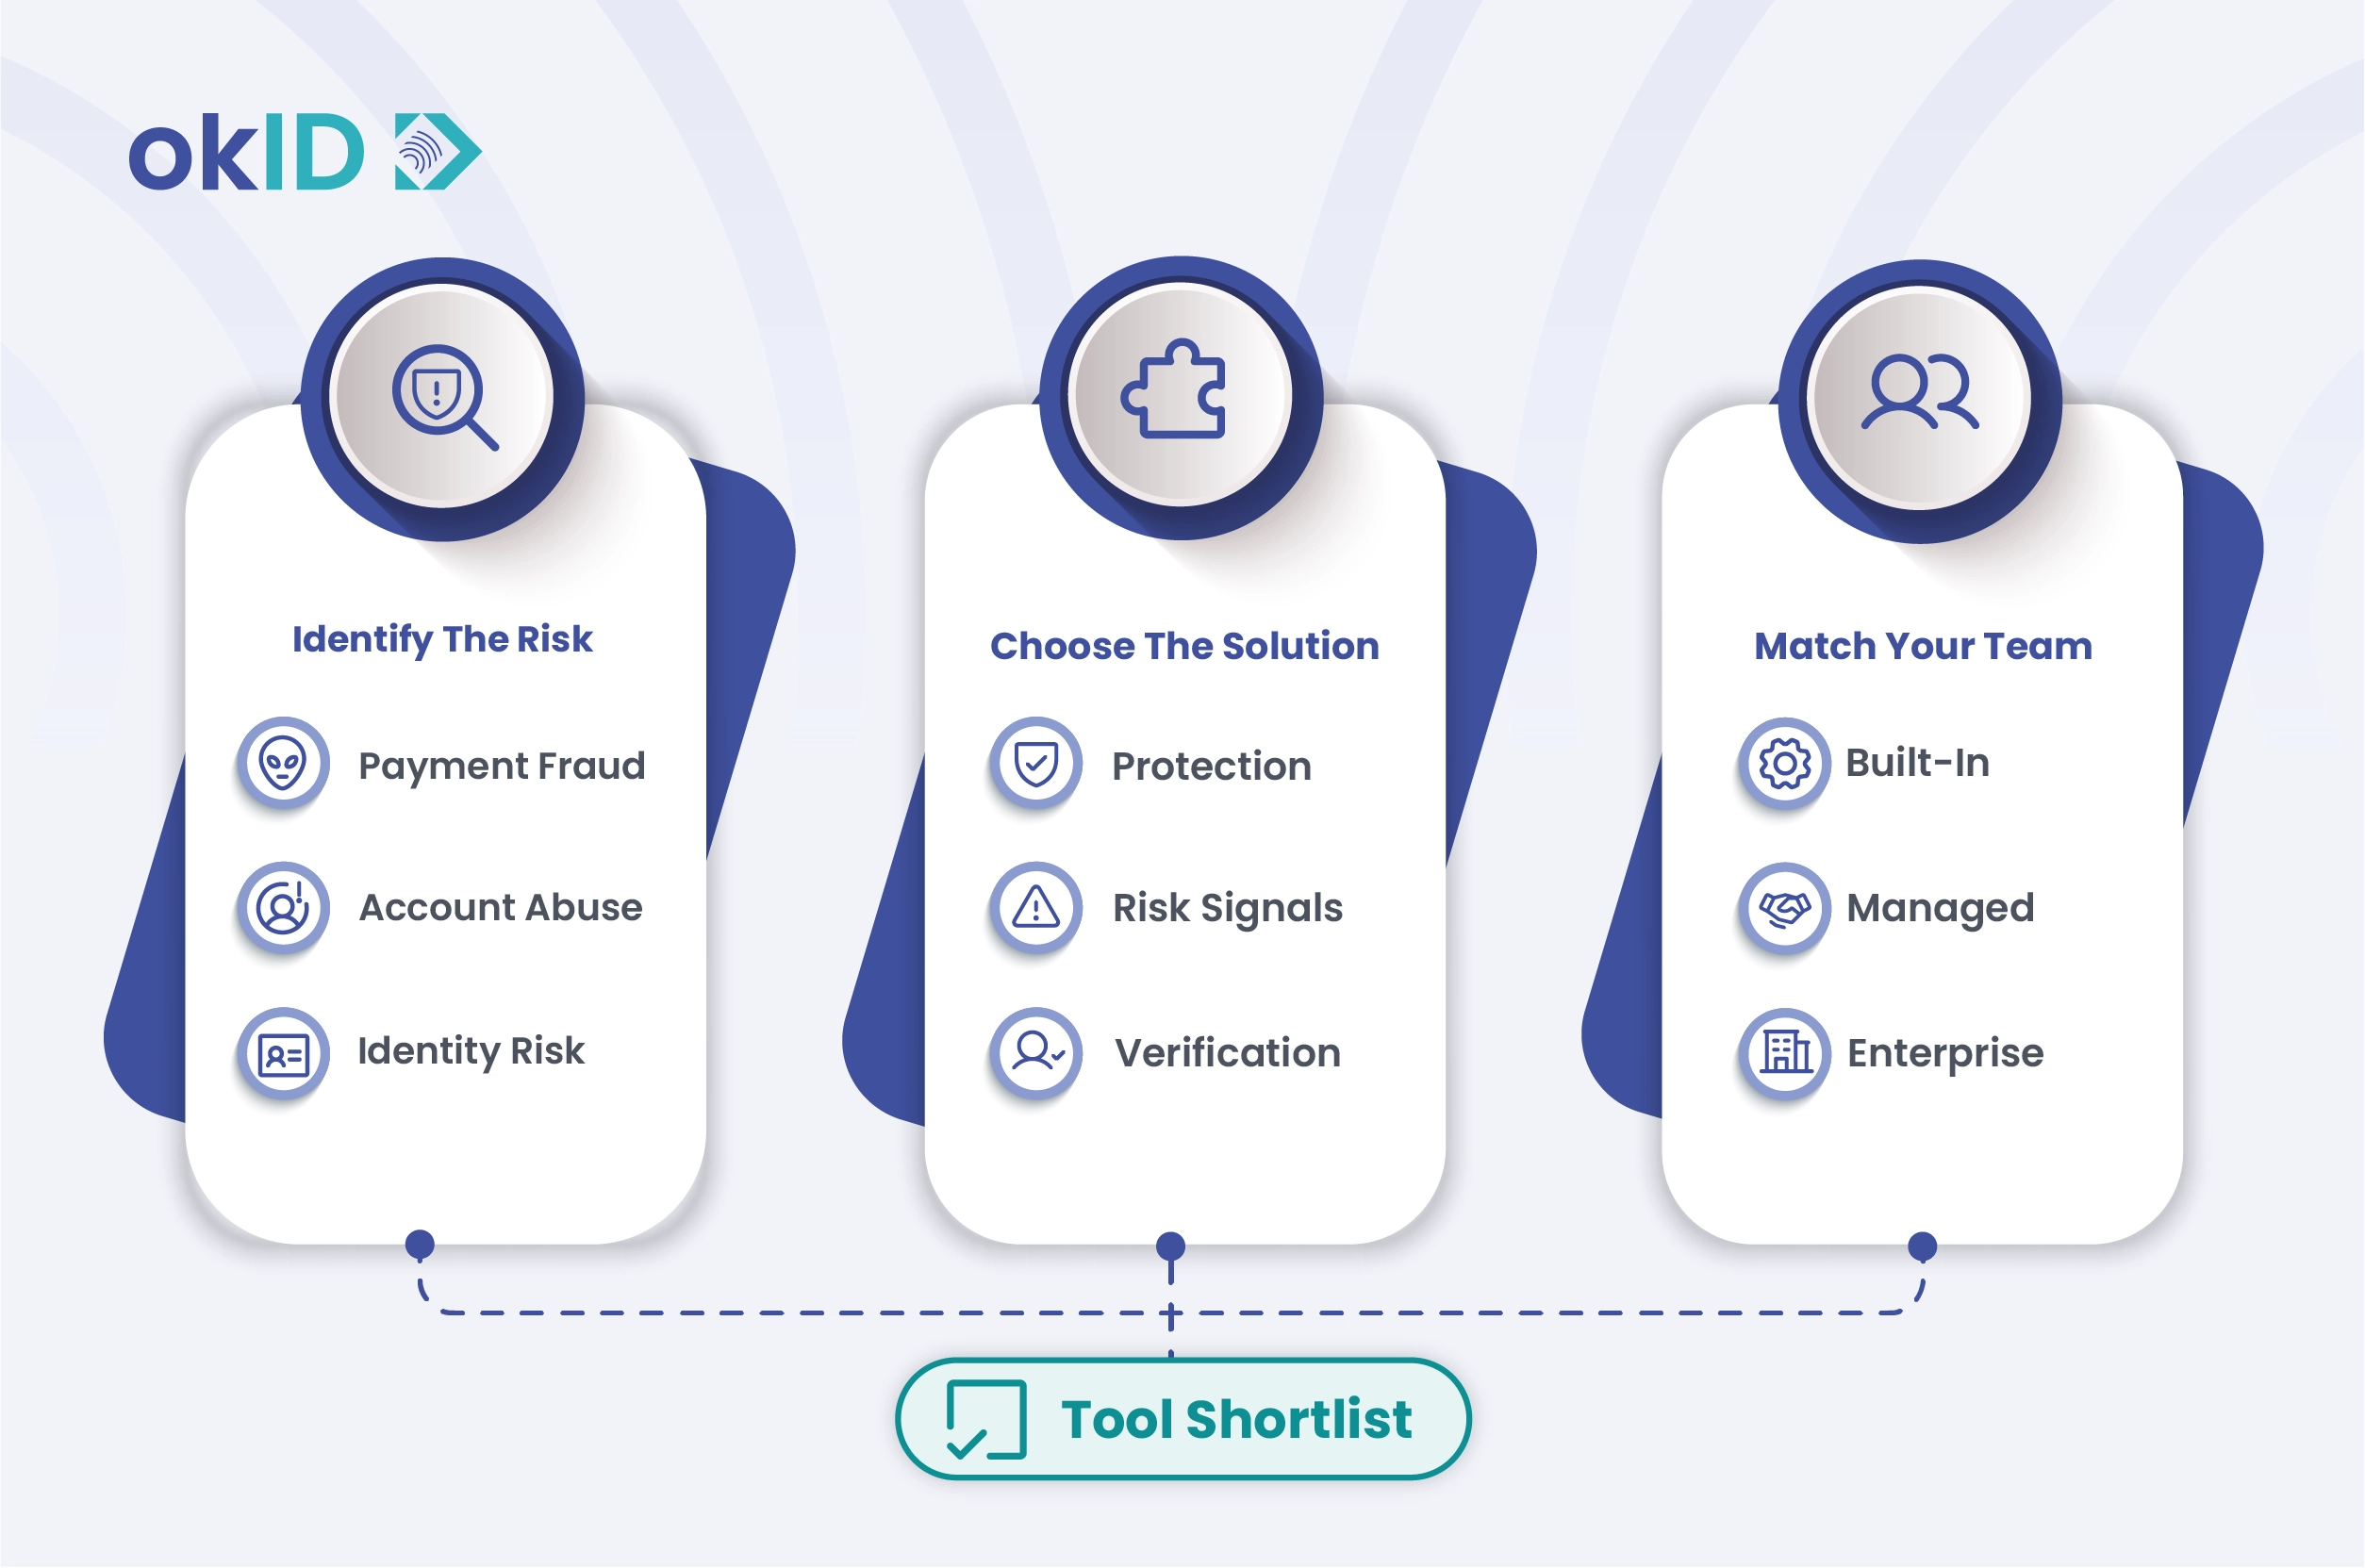
قبل النظر إلى البرامج المحددة، من المهم معرفة ما يميز كل حل عن غيره. تساعد هذه المعايير في مقارنتها. حلول لمنع الاحتيال استنادًا إلى تغطية المخاطر، وتحديات العملاء، والتوحيدات، والقدرة التشغيلية.
التغطية على المخاطر
لا يغطي جميع الأدوات نفس أنواع الاحتيال التجاري الإلكتروني. وتشمل المجالات الأساسية التي يجب النظر فيها ما يلي:
- احتيال الدفع: المعاملات التي تتم باستخدام بطاقات مسروقة أو مزيفة.
- استحواذ على الحساب: تُستخدم حسابات العملاء المقتناة لسرقة السلع أو نقاط الولاء.
- احتيال استرداد المبلغ / احتيال ودود: طلبات تبدو شرعية، لكن العميل أعترض عليها لاحقًا.
- إساءة استخدام استرداد الأموال/الاسترجاع: استغلال سياسات العودة للحصول على منتجات أو اعتمادات مجانية.
- استخدام العروض الترويجية أو القسائم أو مكافآت الولاء: استخدام رموز الخصم أو بطاقات الهدايا أو النقاط بشكل احتيالي.
الشرطة تقرير المدفوعات والاحتيال في التجارة الإلكترونية العالمية لعام 2025 يقول مجلس المخاطر التجاري إن استغلال السياسات وإعادة الأموال يشكل أكبر مصدر قلق للمتاجر 47% ، في حين أن الاحتيال في عمليات الدفع يمثل حوالي 3.2% من إيرادات التجارة الإلكترونية العالمية.
اختر الحل الذي يتناسب مع المخاطر الرئيسية للغش في عملك، سواء كانت في مجال الدفع أو إدارة الحسابات أو الأنشطة بعد عملية الشراء.
الحياد مقابل الاحتكاك
تُساعد الأدوات الجيدة على اكتشاف الاحتيال الحقيقي دون منع العملاء الحقيقيين. إذا كانت الفلاتر شديدة الصرامة، فقد تفقدون المبيعات والثقة. ابحثوا عن أدوات تستند قراراتها إلى المخاطر، مما يتيح للمستخدمين منخفضي المخاطر المضي قدمًا بسهولة، وتطلبون عمليات تفتيش إضافية فقط للمعاملات عالية المخاطر، مما يساعد في الحفاظ على ثقة العملاء وتقليل حالات التخلي عن عملية الشراء.
حماية استرداد الأموال ونموذج المسؤولية
تقدم بعض المنصات، مثل Riskified وForter، ضمانات استرداد الأموال وتتولى تغطية خسائر الاحتيال المؤهلة. هذه الطريقة مفيدة عندما يكون الاحتيال عند الدفع هو الخطر الرئيسي. لكن حماية استرداد الأموال لا تؤكد هوية المستخدم. إذا كانت المخاطر الخاصة بك تنبع من حسابات مزيفة أو هوية زائفة أو عملية إعداد المشتريات للبيع أو عمليات الشراء المقيدة لسن المستخدم،, OKID يضيف طبقة مختلفة من خلال التحقق من هوية الشخص قبل أن يصبح الأمر مشكلة.
إشارات المخاطر المتعلقة بالهوية والحساب
الاحتيال لا يحدث فقط في مجال الدفعات. غالبًا ما يبدأ عندما يقوم شخص ما بإنشاء حساب أو تسجيل الدخول. البرامج الجيدة تتحقق من:
- خطر إنشاء حساب جديد
- علاجات انحرافات تسجيل الدخول
- الإشارات السلوكية
- ذكاء الأجهزة والملفات التعريفية IP
إن أدوات التحقق الهوية القوية ضرورية إذا كنت تمتلك عملية تسجيل دخول للمستخدمين عالية المخاطر أو تبيع منتجات خاضعة للرقابة.
الاستخدام العملي
يجب على فريقك إدارة تنبيهات الاحتيال والقواعد والتقييمات اليدوية بكفاءة. ابحث عن:
- أدوات المعلومات المرئية البسيطة
- إدارة القواعد
- سير العمليات المكتوبة يدوياً
- تحذيرات في الوقت الفعلي
- ميزات الإبلاغ والمراجعة
إذا كانت الواجهة معقدة للغاية، فلن تكون أفضل الأداة فعالة حتى.
قابلية التوسع والدمج
يجب أن يتكامل حل الاحتيال الخاص بك بسلاسة مع:
- منصات التجارة الإلكترونية (Shopify، Magento، BigCommerce)
- جهات تقديم الدفع
- المتاجر الإلكترونية والمنصات المتعددة الموردين
- واجهات برمجة التطبيقات للعمليات الوظيفية المخصصة
يمكن أن تتطور الأدوات القابلة للتوسّع مع نمو عملك، مما يسهل توسيع أنظمة عملك.
التسعير والتكلفة الإجمالية للملكية
لا تقتصر النظرية على تكلفة الاشتراك فقط. قم بتقييم التكلفة الإجمالية، بما في ذلك:
- خسائر الاحتيال منعاً
- ساعات المراجعة اليدوية
- تراجعات كاذبة تؤثر على الإيرادات
- التكامل والتكاليف التشغيلية
إن دفع مبلغ إضافي مقابل أداة قد يوفر لك المال على المدى الطويل من خلال الحد من عمليات الإلغاء وإجمالي المبيعات الضائعة.
لماذا تضيف الشركات عملية التحقق من الهوية إلى تدابير منع الاحتيال؟
تُركّز منصات منع الاحتيال غالبًا على مخاطر المعاملات والإشارات السلوكية وأنشطة الدفع. ومع ذلك، تتطلب بعض سيناريوهات الاحتيال من الشركات التحقق من هوية الشخص الذي يقف وراء هذه الأفعال.
تصبح عملية التحقق من الهوية مهمة عندما تحتاج الشركات إلى تأكيد العمر، وتفعيل بيانات العملاء، والتحقق من هوية البائعين في السوق، ومنع الهويات الاصطناعية، أو تلبية متطلبات اللوائح.
للشركات التي تتبع إجراءات تسجيل الدخول الموحدة، أو المنتجات المحدودة العمر، أو رحلات العملاء التي تتطلب الامتثال،, برنامج التحقق من الهوية يمكن أن يساعد في التحقق من أن المستخدمين شرعيون قبل السماح لهم بالوصول إلى إجراءات أكثر خطورة.
بدلاً من استبدال برامج منع الاحتيال، يضيف فحص الهوية طبقة أخرى من الثقة، حيث أن المخاطر تعتمد على من هو المستخدم وليس فقط على سلوكه.
أفضل 9 أدوات برمجيات لمنع الاحتيال في التجارة الإلكترونية
فيما يلي بعض من أكثر المنصات موثوقية وشعبية. ويتم وصف كل منها من قبل من هو الأفضل له وما الذي يجعله فريدًا.
1. OKID
الأفضل ل: الشركات التي تحتاج إلى التحقق من الهوية لأغراض التوظيف، والتحقق من هوية البائع، واستعادة الحساب، أو عمليات الشراء المحدودة العمر.
المعروف عنه: المساعدة في تمكين الشركات من التحقق من هوية من يقف وراء حساب أو معاملة أو إجراء من جانب عميل ما.
تُعد OKID مناسبةً قوية للشركات التي تقدم خدمات التجارة الإلكترونية، حيث أن المخاطر مرتبطة بالمستخدم الذي يقف وراء المعاملة، وليس فقط المعاملة نفسها. في حين تركز العديد من منصات منع الاحتيال على سلوك الدفع والردود على عمليات الإلغاء، فإن OKID تساعد الشركات على بناء الثقة في مرحلة مبكرة من رحلة العميل من خلال التحقق من الهوية.
يمكن أن يكون هذا مفيدًا بشكل خاص في مجال الأسواق، والمنتجات المقيدة للأعمار، وتفعيل حسابات البائعين، واستعادة الحسابات، والسيناريوهات الاحتيالية التي تنطوي على هوية مصطنعة أو مسروقة.
لماذا يبرز: يساعد الشركات على التصدي للتحايل المتعلق بالهوية قبل أن يصل إلى مرحلة الدفع.
القدرات:
- تحقق الهوية
- التحقق البصماتى
- استخراج OCR و MRZ
- تأكيد NFC
- كشف الاحتيال
- تحقق من العمر
- سير العمليات التحققية في الوقت الفعلي
احذر من: لا صُممت كمنصة لضمان استرداد الأموال.
اخترها إذا: يجب أن تعرف شركتك من هو المستخدم قبل أن تقرر ما إذا كان يمكنك الوثوق به أم لا.
2. Riskified
الأفضل ل: ركز التجار الأكبر حجمًا على استعادة الإيرادات وأتمتة اتخاذ القرارات.
المعروف عنه: أتمتة على مستوى المؤسسة ومعدلات قبول عالية.
تم تصميم Riskified لتلبية احتياجات الشركات التي تتبنى نمط التجارة الإلكترونية على نطاق واسع وتود الحد من عمليات الاحتيال مع السماح بنفس الوقت بإتمام المزيد من المعاملات الشرعية. وهو الخيار الأمثل عندما قد تمنع القواعد الصارمة من استقطاب عملاء جديرين بالثقة وتقوض بذلك أرباحها.
لماذا يبرز: تقدم هذه العروض ضمانات لاسترداد الأموال مع تحليلات متعمقة.
القدرات الرئيسية:
- تقييم المخاطر القائم على ML
- منع استلام الحسابات
- إدارة النزاعات
احذر من: يتطلب بذل جهد إدماج لشرائح منصات معقدة.
اخترها إذا: تحتاج إلى أتمتة قوية للعمليات الإلكترونية للتجارة الإلكترونية الكبيرة الحجم.
3. فورتير
الأفضل ل: تتطلب التجارة الإلكترونية والأسواق عبر الإنترنت من الشركات قرارات اعتماد في الوقت الفعلي.
المعروف عنه: تغطية شاملة من بداية التسجيل إلى مرحلة الدفع.
يُعدّ Forter مناسبًا للشركات التي لا تقتصر الاحتيال فيها على الدفع فقط. فهو يدعم اتخاذ قرارات بشأن الحسابات والعمليات وسلوك العملاء، مما يجعله مفيدًا في أسواق التجزئة والسفر والسلع الرقمية ورحلات التجارة الإلكترونية المعقدة.
لماذا يبرز: يجمع بين التحليلات السلوكية والتعلم الآلي لتمكين اتخاذ قرارات ترتبط بالظروف.
القدرات الرئيسية:
- تقييم المخاطر
- ذكاء الأجهزة
- رصد المعاملات
- حماية الحساب
احذر من: مخصصة للمؤسسات، وقد تكون مفرطة في التكاليف بالنسبة للشركات الصغيرة والمتوسطة.
اخترها إذا: تتولى شركتك إدارة طلبات ذات قيمة عالية وتدفقات معقدة.
4. الفرز
الأفضل ل: الشركات التي تحتاج إلى حماية شاملة ضد الاحتيال وسوء الاستخدام يتجاوز الاحتيال المتعلق بالدفع.
المعروف عنه: غطاء متعدد القنوات ومكافحة الغش متعددة الأشكال.
تُعدّ Sift مفيدة عندما تبدأ عمليات الاحتيال قبل إجراء الدفع. إذا كانت شركتك تتعامل مع حسابات مزيفة أو عمليات الاستحواذ على الحسابات أو إساءة استخدام العروض الترويجية أو سلوك مستخدمين مشبوه، فإن Sift توفر نظرة أوسع من أدوات الدفع فقط.
لماذا يبرز: يتضمن تغطية عمليات التسجيل والإنضمام إلى النظام، والمعاملات، وإساءة استخدام الحساب، والمخاطر السلوكية.
القدرات الرئيسية:
- تقييم الاحتيال في ML
- علامات الهوية
- منع استلام الحسابات
- دمج واجهة برمجة التطبيقات (API)
احذر من: منهجية التعلم الخاصة بمجموعة الميزات المعقدة.
اخترها إذا: تحتاج إلى حل شامل يتجاوز مجرد الدفعات المالية.
5. كون
الأفضل ل: ركز التجار على الدفعات، والولاء، وحماية الحسابات.
المعروف عنه: تقييم المخاطر المستند إلى الذكاء الاصطناعي والوقاية من الاحتيال عبر عدة قنوات.
تُعد Kount مناسبة للمتاجر التي تحتاج إلى اكتشاف الاحتيال على عدة مستويات عبر نقاط اتصال متعددة. وهي تتسم بأهمية خاصة عندما يؤثر الاحتيال على أنشطة الدفع، أو سلوك الحسابات، أو برامج الولاء، أو تجارب العملاء المتكررة.
لماذا يبرز: تحليلات قوية ودمج مع برامج الولاء.
القدرات الرئيسية:
- تتبع بصمات الأجهزة
- إحصاءات المليونيرات
- التحليل السلوكي
- قاعدة تشغيل
احذر من: المعقدة في التكوين والتحسين.
اخترها إذا: تحتاج إلى كشف الاحتيال عبر عدة إشارات عبر نقاط الاتصال مع العملاء.
6. ClearSale
الأفضل ل: المتاجر التي ترغب في نموذج هجين يجمع بين التكنولوجيا والتقييم البشري.
المعروف عنه: ممتاز، مكافحة الاحتيال والرد على الشيكات بطريقة ودية.
تُعد ClearSale مفيدة عندما تكون حالات الرفض الكاذب مصدر قلق كبير. يمكن لطبقة المراجعة البشرية الخاصة بها أن تساعد في حماية الطلبات القانونية التي قد يرفضها النظام الآلي، خاصةً في حالة المشتريات ذات القيمة العالية أو غير المعتادة.
لماذا يبرز: يجمع بين تقييم الذكاء الاصطناعي والتحليلات البشرية في الحالات الغامضة.
القدرات الرئيسية:
- إنجازات التسجيل
- الاستعراض اليدوي
- تحذيرات بشأن استرداد الأموال
احذر من: قد تكون أوقات الاستجابة أبطأ قليلاً بسبب التدقيق البشري.
اخترها إذا: تريد حماية متكاملة دون التضحية بالدقة.
7. NoFraud
الأفضل ل: المتاجر التي ترغب في إجراء فحص مكاني للاحتيال بمشاركة دعم بشري.
المعروف عنه: الموافقات في الوقت الفعلي مع مراجعة يدوية اختيارية.
تعتبر خدمة NoFraud مناسبة للشركات الصغيرة والمتوسطة الحجم التي ترغب في حماية من الاحتيال دون الحاجة إلى إنشاء فريق عمليات مكافحة الاحتيال كبير الحجم. وهي الأفضل للمتجرين الذين يحتاجون إلى نموذج فحص يتم إدارته بدلاً من منصة متقدمة للشركات.
لماذا يبرز: توازن جيد بين الأتمتة والإشراف.
القدرات الرئيسية:
- فحص الاحتيال في عمليات الدفع
- تحقق الحساب
- استعراض استرداد الأموال
احذر من: احتوائه الأصغر في الأسواق العالمية.
اخترها إذا: تريد حلًا بسيطًا ومدارةً مع توفير عملية إعداد سريعة.
8. SEON
الأفضل ل: السلع الرقمية، وأسواق التجزئة، والتجارة الإلكترونية المرتبطة بالتقنيات المالية.
المعروف عنه: تتبع بصمات الأجهزة وذكاء البصمات الرقمية.
تُصبح SEON قوية عندما تحتاج إلى مزيد من المعلومات حول المستخدم وراء الفعل. فهي تساعد في اكتشاف المخاطر من خلال إشارات البريد الإلكتروني والهاتف والبروتوكول IP والأجهزة والتحليلات السلوكية، مما يجعلها مفيدة للمتاجر الإلكترونية والشركات التي تركز على العمليات الرقمية.
لماذا يبرز: يقوم بتتبع البريد الإلكتروني والهاتف والبروتوكول IP وأنماط السلوك.
القدرات الرئيسية:
- إشارات الجهاز والسلوك
- إحصاءات المليونيرات
- دمج طبقة الهوية
احذر من: قد يكون هذا تقنيًا بالنسبة للفرق غير التقنية.
اخترها إذا: تحتاج إلى معلومات استخبارية متعمقة حول عمليات الاحتيال لعمليات المخاطر العالية.
9. Stripe Radar
الأفضل ل: شركات التجارة الإلكترونية التي تستند إلى تقنية Stripe والتي تحتاج إلى فحص شامل للاحتيال.
المعروف عنه: تُدعم المدفوعات عبر Stripe، لذا لا تحتاج إلى منصة منفصلة.
يُعد Stripe Radar نقطة انطلاق جيدة للمُتعاملين الذين يستخدمون Stripe بالفعل. يعمل في داخل سياق عملية الدفع ويمكنه المساعدة في اكتشاف المعاملات المشبوهة دون الحاجة إلى إضافة مزود آخر.
لماذا يبرز: تقييم المخاطر في الوقت الفعلي دون الحاجة إلى تكوين كثيف.
القدرات الرئيسية:
- تقييم مخاطر الدفع
- ML
- علامات الهوية الأساسية
احذر من: محدود إلى نظام Stripe البيئي ولا يشتمل على ميزات مؤسسية كاملة.
اخترها إذا: تريد حماية من الاحتيال خفيفة الوزن ضمن Stripe دون الحاجة إلى مزيد من التكامل.
مقارنة برامج مكافحة الاحتيال في التجارة الإلكترونية
ستساعدك الجدول الوارد أدناه في مقارنة الخيارات الخاصة بك من خلال إظهار الأدوات التي تناسب عملك، وأبرز نقاط قوتها، وأي نقاط ضعف محتملة.
| الآلة | الأفضل للأشخاص | أقوى منطقة | حماية استرداد الأموال | خطر الحساب | طبقة الهوية | أفضل تناسب | احذر من |
| Okid.io | منع الاحتيال القائم على الهوية | تحقق الهوية | لا | عالي | نعم | المتاجر الإلكترونية والمنتجات المحظورة على المستخدمين الأقل من 18 عامًا والتوظيف العالي المخاطر | لا يركز على ضمان استرداد الأموال |
| Riskified.com | تطبيقات الأتمتة في المؤسسات | معدل الموافقة مرتفع | نعم | عالي | اختياري | المتاجر الكبيرة | جهود التكامل |
| فورتر.كوم | قرارات في الوقت الفعلي | ML السلوكي | جزئي | عالي | اختياري | الشركات، الأسواق | إفراط في التهديد لشركات الأعمال الصغيرة |
| سفت.كوم | التغطية ضد متعددة عمليات الاحتيال | استغلال الحساب | لا | عالي | اختياري | تغطية شاملة للغش | منهجية التعلم |
| equifax.com | الدفع + الولاء | تقييم المخاطر عبر قنوات متعددة | لا | متوسط | اختياري | المتاجر التي تقدم برامج ولاء | تعقيد التثبيت |
| ClearSale.com | انسان متعدّد الهويات + التقنية | احتيال ودود | جزئي | متوسط | اختياري | المتاجر التي تقدم استرجاعاً | أبطأ قليلاً |
| ويلو.آي | الفحص الإداري | الموافقة السريعة | لا | متوسط | اختياري | الشركات الصغيرة والمتوسطة | صندوق محدود النطاق عالميًا |
| SEON.io | الرؤوس الرقمية | الأجهزة والسلوكيات | لا | عالي | نعم | المتاجر الإلكترونية، التكنولوجيا المالية | الإعداد الفني |
| ستريت.كوم/رادار | مدفوعات Stripe | الذكاء الاصطناعي المتكامل | لا | منخفض | محدود | متعاملون في Stripe | ميزات محدودة |
كيف يندمج OKID في منظومة منع الاحتيال؟
تُركّز معظم منصات منع الاحتيال على مخاطر المعاملات، وأنشطة الحساب، واستخبارات الأجهزة، والإشارات السلوكية. تُعنى OKID بمستوى مختلف من المخاطر: وهو التحقق من هوية الشخص الذي يقف وراء النشاط.
يجب على الشركات التحقق من هوية البائعين، ودعم عمليات الشراء المقيدة للأعمار، ومنع إنشاء هوية زائفة، أو إضافة ضوابط أشد صرامة لعمليات التسجيل وإصلاح الحسابات التي تنطوي على مخاطر عالية.
بدلاً من استبدال برامج مكافحة الاحتيال، يكمل OKIDها من خلال مساعدة الشركات في التحقق من هوية المستخدمين عندما لا تكون إشارات المعاملات وحدها كافية.
منع الاحتيال مقابل التحقق من الهوية
يقوم منع الاحتيال والتحقق من الهوية بحل مشاكل مختلفة. تساعد أدوات مكافحة الاحتيال الشركات على تحديد الأنشطة المحفوفة بالمخاطر، بينما يساعد التحقق من الهوية على التأكد من هوية المستخدم. يستخدم العديد من شركات التجارة الإلكترونية كلا الأمرين لأنها تعالج مراحل مختلفة من المخاطر.
| منع الاحتيال | تحقق الهوية |
| تقييم مخاطر المعاملات | يقوم بتأكيد هوية المستخدم |
| استخدام إشارات الجهاز والسلوك | يستخدم الوثائق والبيومترية |
| يتم اكتشاف النشاط المشبوه | يقوم بتأكيد الشرعية |
| تركيز على أنماط الاحتيال | تركيز على صحة المستخدم |
| يسهم في الحد من خسائر الاحتيال | يسهم في منع إساءة استخدام الهوية |
لا يحل التحقق من الهوية محل منع الاحتيال. بل يضيف إلى السياق عندما تحتاج المؤسسة إلى مزيد من الثقة بشأن الشخص الذي يقف وراء حساب أو معاملة أو ملف تعريف بائع أو عملية شراء مقيدة بالعمر.
الخطأ في اختيار برنامج مكافحة الاحتيال في التجارة الإلكترونية
هذه الأخطاء خطيرة لأن اختيار الأداة الخاطئة قد يمنع بعض عمليات الاحتيال، لكنها لن تعالج أكبر المخاطر التي تشكلها.
اختيار حماية استرداد الأموال عندما تكون المشكلة الحقيقية هي إساءة استخدام الحساب
إن حماية عمليات الإرجاع مفيدة عندما تحدث عمليات الاحتيال عند الدفع. ولكن إذا كانت المشكلة الحقيقية هي الحسابات المزيفة أو إساءة استخدام العروض الترويجية أو ردود الفعل المشبوهة، فلن يحل ضمان الإرجاع هذه المشكلة الأساسية. على سبيل المثال، قد تحتاج سوق مع حسابات بائعين مزيفة إلى إشارات مخاطر لحسابات المستخدمين قبل أن تحتاج إلى حماية الدفع.
التجاهل للتقلبات الكاذبة
تحدث حالات الانخفاض الكاذبة عندما يتم حظر العملاء الحقيقيين باعتبارهم خطرين. على سبيل المثال، قد يرى متجر لبيع السلع الفاخرة أن أوامر ذات قيمة عالية تُحدد كخطورة ببساطة لأنها غير عادية. وإذا كان الجهاز صارمًا للغاية، قد يمنع التهرب من الضرائب لكنه يفقد عملاء مربحين وطلبات شراء متكررة.
اختيار أداة قبل رسم الخرائط لتحديد مكان وقوع الاحتيال
قد تحدث عمليات الاحتيال عند التسجيل أو تسجيل الدخول أو إجراء الدفع أو استرداد الأموال أو الإرجاع. تحتاج متاجر تعاني من عمليات احتيال متعلقة ببيانات البطاقات إلى أداة مختلفة عن الشركات التي تواجه مشاكل متعلقة بإساءة استخدام عمليات الاسترداد. يساعد تحديد مرحلة الاحتيال أولاً على تجنب شراء منصة قوية لمشكلة خاطئة.
اختيار أداة لا يستطيع فريقي العمل بها.
لا يزال النظام الأساسي المتطور ليس الخيار الأفضل دائمًا. إذا لم يتمكن فريقك من إدارة القواعد أو طوابير الاستعراض أو لوحات المعلومات، فقد يؤدي ذلك إلى إبطاء العمليات. قد يحقق فريق صغير في التجارة الإلكترونية نتائج أفضل من خلال الفحص المدارة مقارنةً بأداة مؤسسية تتطلب ضبطًا مستمرًا.
اعتبار التحقق مرحلة من مرحلة واحدة أو لا شيء
لا ينبغي أن يؤدي التحقق إلى إبطاء عملية التسوق لجميع العملاء. يجب ألا يتلقى المتسوقون العاديون والمخاطر المنخفضة نفس الفحوصات التي يتلقاها المشترون الجدد والمخاطر الكبيرة الذين يقومون بعملية شراء كبيرة. استخدام الفحوصات الإضافية فقط عند الحاجة يضمن استمرار العمل بسلاسة بالنسبة لمعظم الناس، ويحمي أعمالك في الأماكن التي تهمها.
عندما تحتاج أداة مكافحة الاحتيال إلى طبقة تحقق الهوية
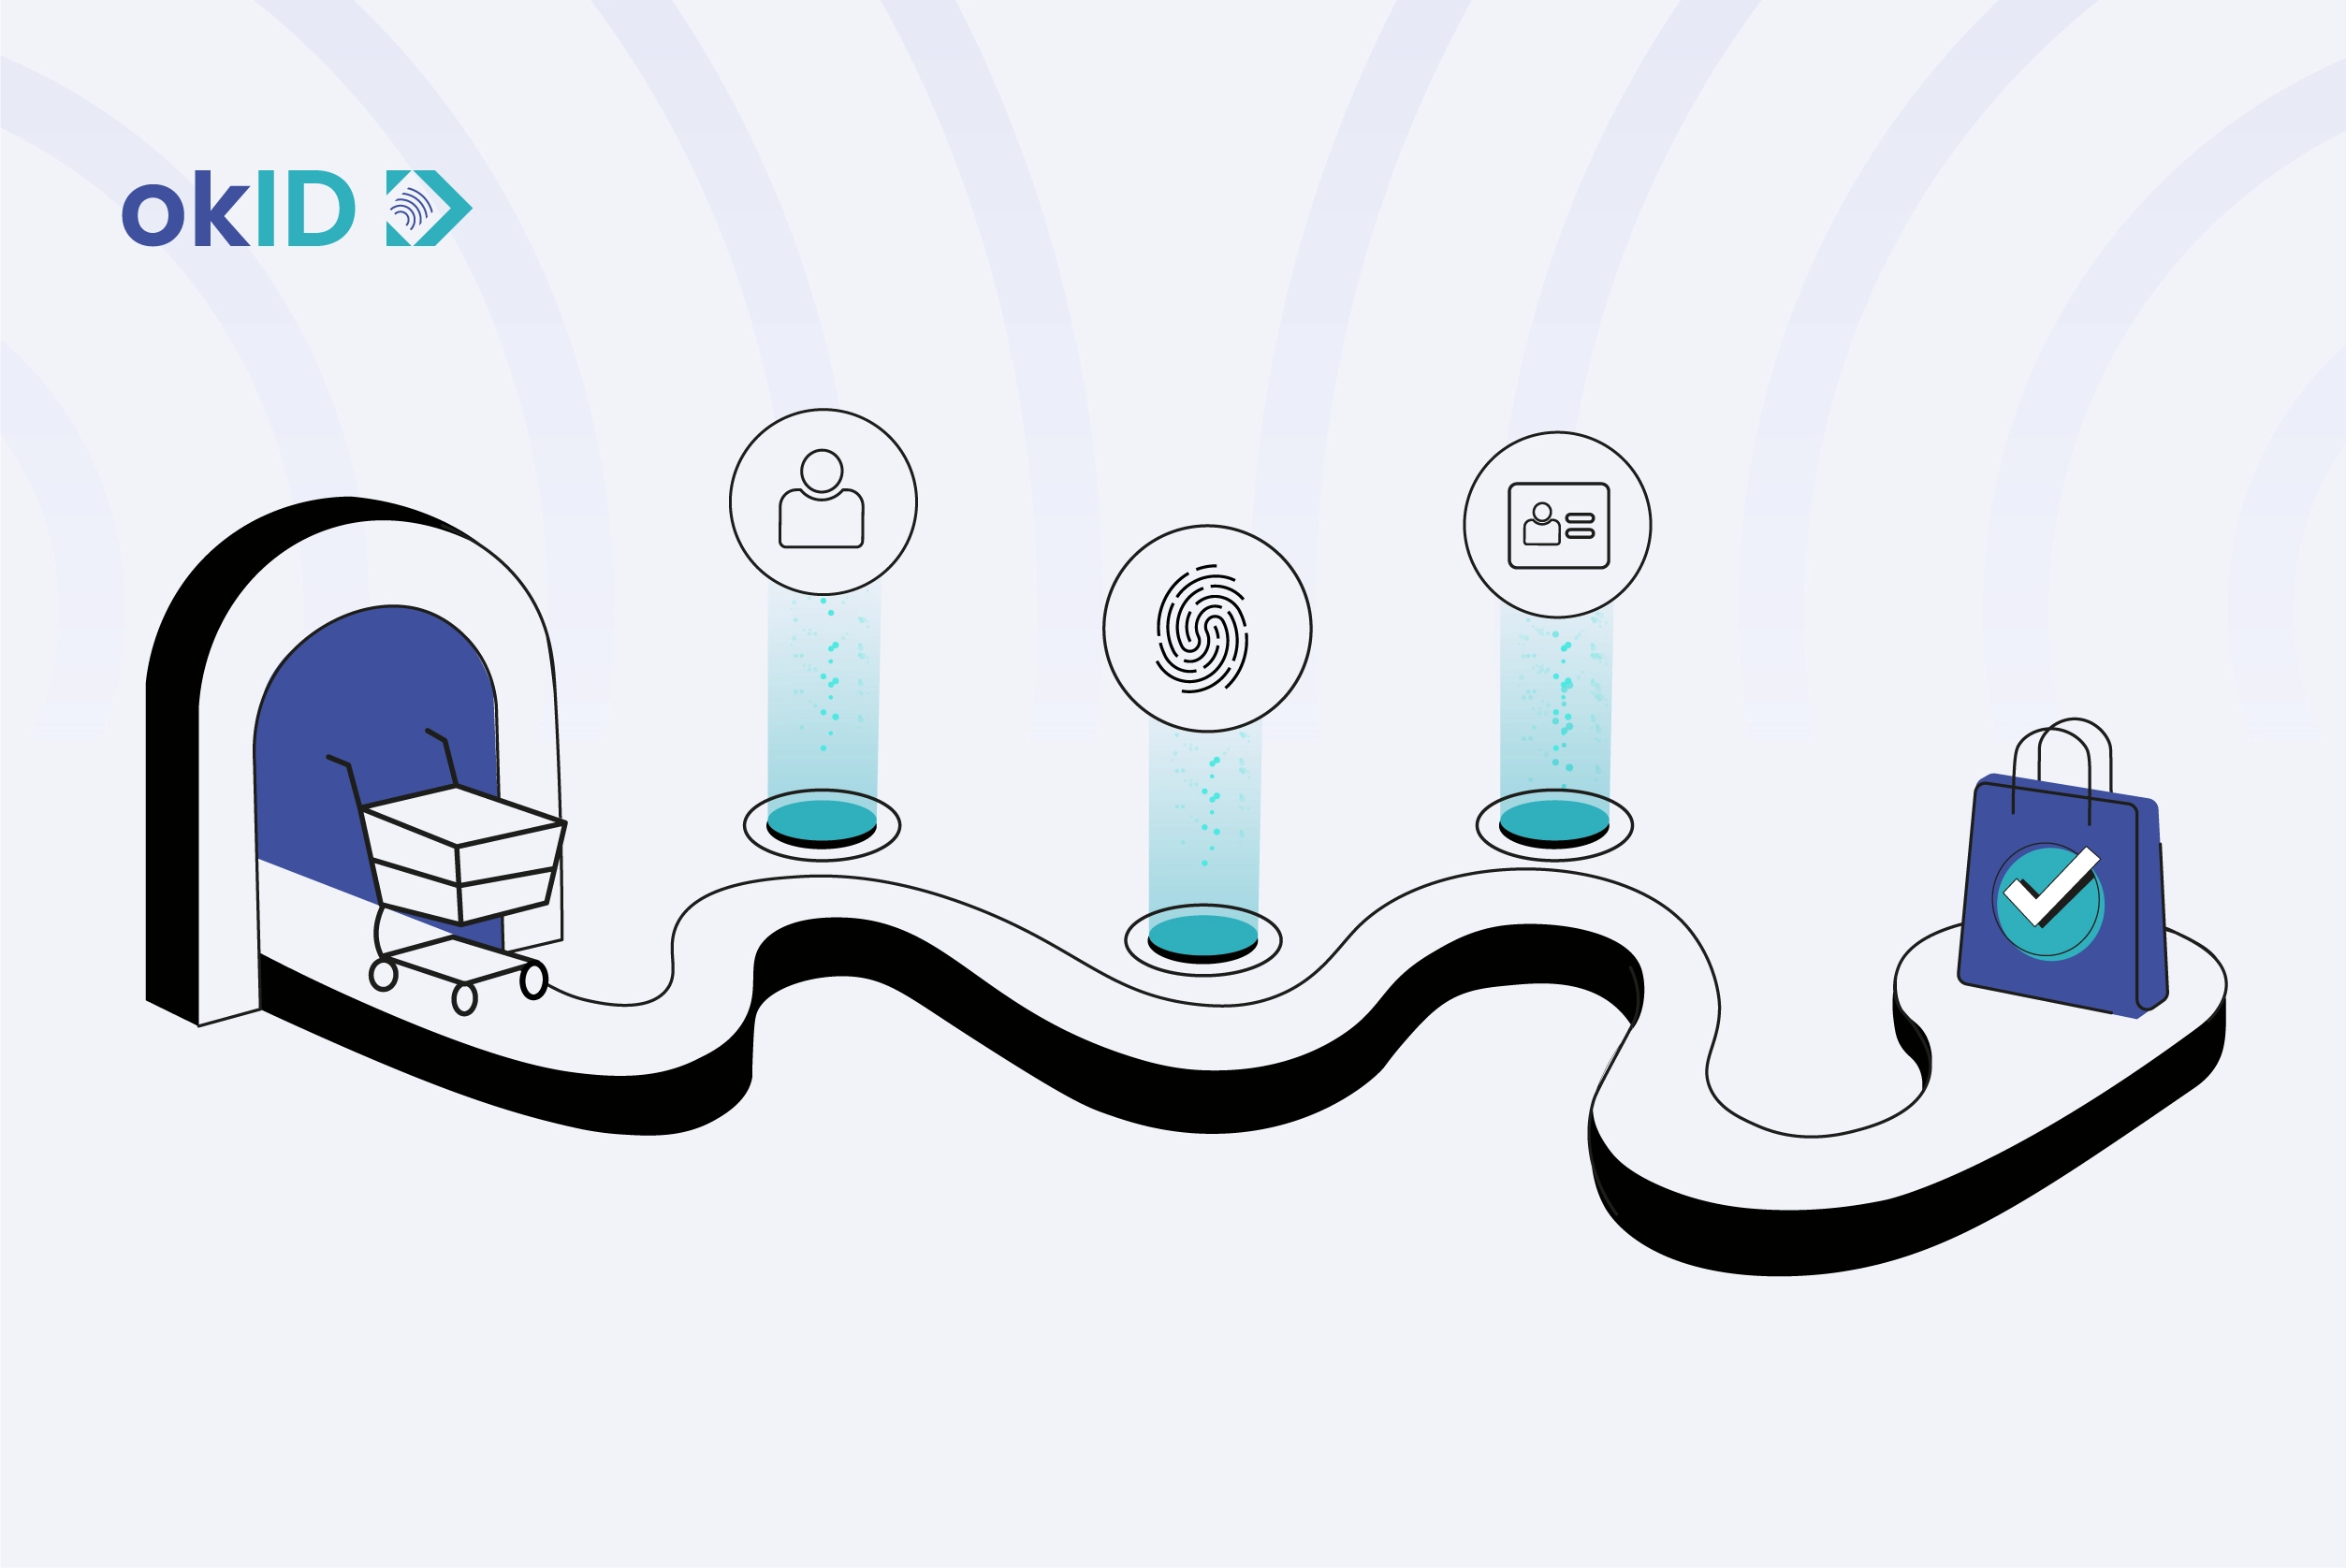
لا يمكن أن تحل نقاط تقييم المعاملات أو إشارات الأجهزة أو فحصات الدفع بمفردها بعض مخاطر الاحتيال. ذلك يحدث عندما لا يكون السؤال الحقيقي هو “هل هذه المعاملة محفوفة بالمخاطر أم لا؟” بل “هل يمكننا الوثوق بالجهة التي تقف وراء هذه العملية؟”.”
قد تحتاج إلى طبقة هوية عند التعامل مع أعمالك:
- الحسابات المزيفة أو عملية الإيداع عالية المخاطر
- الطلبات التي تحدد العمر
- الاستردادات أو الإرجاعيات المشبوهة
- تحقق هوية البائع في السوق
- رحلات العملاء المدارة أو وفقًا لنظام KYC.
على سبيل المثال، قد تظهر منصة لمنع الاحتيال أمرًا مشبوهًا يُعدّ من قيمة عالية، لكنها قد لا تؤكد ما إذا كان المشتري شخصًا حقيقيًا يستخدم هوية صالحة أم لا. وقد تكتشف سوق تجارية سلوكًا من جانب البائعين يُعدّ خطيرًا، لكنها لا تزال تحتاج إلى إجراءات فحص مستندية أو بصمات إلكترونية قبل السماح بإجراء الدفعات. قد تحتاج متجرًا للتسوق عبر الإنترنت مقيدًا بالعمر إلى تحقق من العمر قبل عملية الدفع أو التسليم.
في هذه الحالة، يمكن لـ OKID أن يكمل منصة منع الاحتيال الرئيسية. يوفر okID دعمًا للتحقق من الهوية باستخدام OCR، وقراءة MRZ، والذكاء الاصطناعي، والبيومترية، والـNFC، واكتشاف الاحتيال، مما يساعد الشركات على التحقق من هوية المستخدمين عندما لا تكون إشارات الدفع أو الجهاز كافية.
إذا احتاجت الشركة إلى عملية تحقق أكثر اكتمالًا حول المستخدمين الخطرين أو المنتجات المقيدة، أو العمليات الحساسة من حيث الامتثال، فإن خدمة التحقق من هوية العميل يمكنه دعم سير العمل دون استبدال أداة مكافحة الغش الأساسية.
الهدف الرئيسي هو استخدام عمليات التحقق من الهوية فقط عند الحاجة. السماح للمستخدمين منخفضي المخاطر بالمرور بسهولة، والطلب على عمليات التحقق الإضافية فقط عندما يكون ذلك منطقياً. بهذه الطريقة، تعمل حلول منع الاحتيال وعمليات التحقق من الهوية معاً دون التأثير على مبيعاتك.
كيف تقلل من الاحتيال دون إيذاء العملاء الجيدين
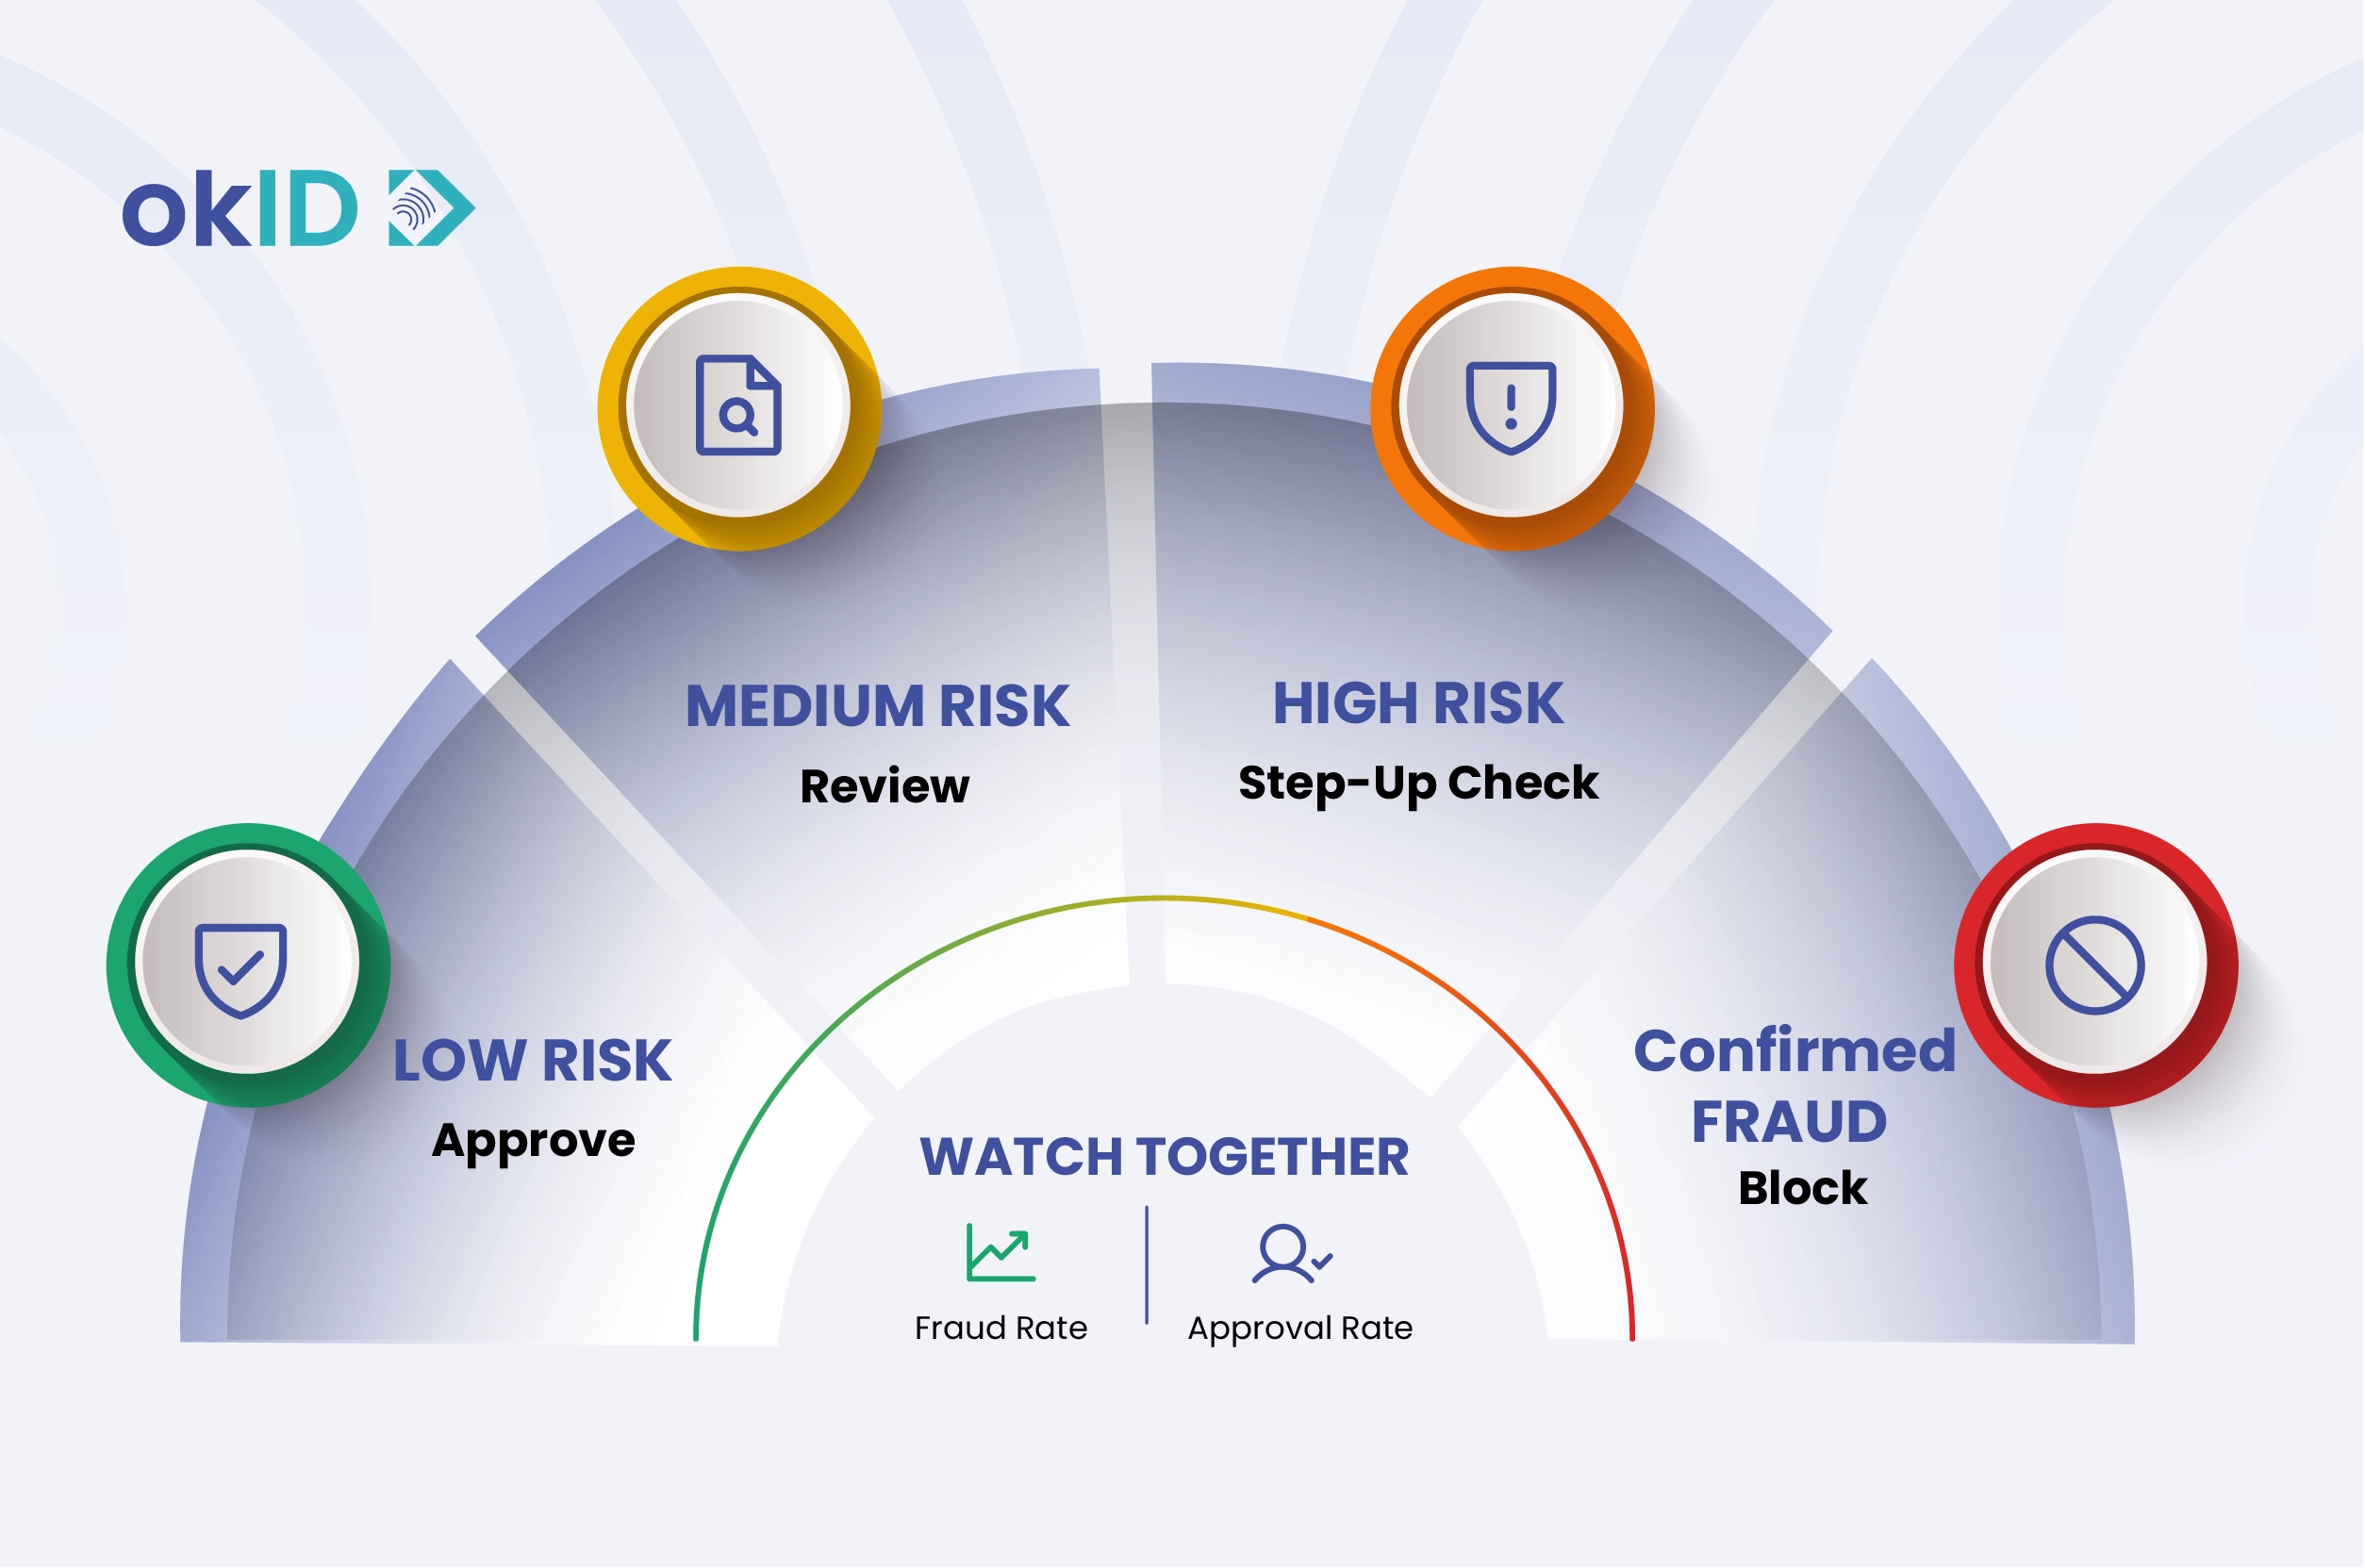
بمجرد اختيارك لأداة، فإن طريقة إعدادها أمر مهم. وحتى أفضل المنصات قد تضر بمداخلك إذا كانت القواعد صارمة للغاية أو إذا كنت تعامل كل عميل على أنه من المخاطر العالية.
“الأمن يكون مفرطًا دائمًا حتى يصبح غير كافٍ.”
روبي سينكلير
هذا هو التحدي الذي يواجه فرق التجارة الإلكترونية: يجب أن تكون ضوابط مكافحة الاحتيال قوية بما يكفي للوقاية من التهديدات الحقيقية، ولكنها لا يجب أن تكون شديدة التقييد بحيث تؤدي إلى إبطاء عملائنا الكرام.
استخدمي عمليات التقييم القائمة على المخاطر بدلاً من تطبيق قاعدة واحدة على الجميع
استخدم أنواع مختلفة من الفحوصات اعتمادًا على المخاطر. اطلِع على رحلات العائدين الذين يتصرفون بشكل طبيعي بسرعة. إذا قام عميل جديد بإجراء طلب دولي كبير، فاحرص على مراجعة الأمر بمزيد من الدقة. بهذه الطريقة، لن يتأثر المتسوقون منخفضو المخاطر، وسيتم منح الأولوية للطلبات الأكثر خطورة.
إضافة التحقق بالخطوة الإضافية فقط عند الضرورة
استخدم التحقق الإضافي فقط عندما يكون هناك خطر واضح. على سبيل المثال، قد تحتاج طلب استرداد أموال مشبوه أو طلب شراء كبير في البداية إلى مزيد من الأدلة، لكن عملية شراء عادية وغير معرضة لمخاطر عادةً لا تحتاج إلى ذلك.
تتبع معدل الموافقة إلى جانب معدل الاحتيال
إذا لاحظت انخفاضًا في عمليات الاحتيال، لكن أيضًا في عدد الطلبات المعتمدة، فقد يكون أداؤك صارمًا للغاية. قم بتتبع معدل الاحتيال ومعدل الموافقة والتقلبات الكاذبة ووقت المراجعة اليدوية والإرجاع وإلغاء الدفع عند الخروج معًا. الهدف ليس فقط في خفض عدد الطلبات السيئة، بل هو تحقيق قرارات أفضل بشكل عام.
التوصية النهائية: أي برنامج لمنع الاحتيال في التجارة الإلكترونية ينبغي عليك اختيارها؟
استخدم هذا الملخص النهائي بعد تحديد مشكلة الاحتيال الرئيسية لديك وتحديد مقدار السيطرة التي تحتاجها فريقتك.
- OKID → اختر ما إذا كان أكبر خطر الاحتيال يتعلق بـ "من هو المستخدم"، وليس فقط بكيفية تعامله.
- Riskified → اختر ما إذا كنت تاجرًا كبيرًا تبحث عن معدلات قبول أعلى وإيرادات أعلى الشفاء.
- فورتر → اختر ما إذا كنت تدير مؤسسة أو منصة تسوق تحتاج إلى قرارات اعتماد في الوقت الفعلي.
- التقطير → اختر ما إذا كانت عملية الاحتيال تتعلق بحسابات أو مخاطر سلوكية أو نشاط قبل إتمام عملية الدفع.
- كونت → اختر ما إذا كنت تحتاج إلى حماية متعددة الطبقات لتغطية المدفوعات والحسابات والمحافظة على الولاء برامج.
- ClearSale → اختر ما إذا كانت حالات الرفض الكاذبة باهظة التكلفة وما إذا كنت ترغب في استخدام الذكاء الاصطناعي بالإضافة إلى المراجعة البشرية.
- NoFraud → اختر ما إذا كنت ترغب في إجراء فحص بسيط وموجه دون وجود فريق كبير لمكافحة الغش.
- SEON → اختر ما إذا كانت البصمات الرقمية وإشارات الأجهزة تشكل عاملاً رئيسياً في تحديد مخاطر الاحتيال.
- ستريت رادار → اختر ما إذا كنت تستخدم Stripe وتود الحصول على حماية دفع مدمجة وخفيفة الوزن.
يساعد هذا الملخص التجار على العثور بسرعة على المنصة المناسبة لعملياتهم التجارية ومواصفات المخاطر الخاصة بهم.
أسئلة وأجوبة
1- ماذا يجب أن أفعل إذا كانت مدخراتي مستمرة تلقي طلبات عالية المخاطر؟
لا تفي بهذه المتطلبات تلقائيًا. قم بمراجعة سجلات العملاء، واختلافات الفواتير والشحن، وإشارات الأجهزة، وموقع IP، وسرعة الطلبات. وفي حال حدثت هذه المشكلات بشكل متكرر، استخدم أداة يمكنها منع عمليات الشراء الخطرة أو تفعيل عملية التحقق قبل الشحن.
2- هل حماية الاحتيال المضمنة كافية لمتاجر التجارة الإلكترونية؟
قد يكون هذا كافياً للتحقيق في حالات الاحتيال منخفضة الخطورة ومستندة إلى الدفع. إذا لاحظت تكرار عمليات استرداد الأموال، أو حسابات مزيفة، أو تجاوزات في استرداد الأموال، أو أوامر مشبوهة ذات قيمة عالية، فأنت بحاجة إلى منصة متخصصة لمكافحة الاحتيال مزودة ببيانات أكثر قوة عن الحسابات والسلوكيات.
3- هل يجب أن أختار حماية استرداد الأموال أو اكتشاف الاحتيال في الحساب؟
اختر حماية استرداد الأموال لمواجهة الاحتيال عند الدفع ومنازعات الدفع. اختر اكتشاف الاحتيال في الحساب إذا بدأ الاحتيال قبل الدفع، مثل الحسابات المزيفة، أو تسجيل الدخول المشبوهة، أو إساءة استخدام برنامج الولاء، أو سلوك استرداد الأموال المتكرر.
4- كيف يمكنني منع الاحتيال دون حظر العملاء الجيدين؟
استخدم عمليات التحقق المستندة إلى المخاطر. اطلِع على طلبات الشراء غير العادية، واسمح للعملاء الموثوق بهم بالتحرك بسرعة، واجعل التحقق متاحًا فقط للمستخدمين المعرضين لمخاطر عالية. قم بتتبع معدل الموافقة جنبًا إلى جنب مع معدل الاحتيال لتجنب حظر المشترين الشرعيين.
5- متى يجب إضافة عملية التحقق من الهوية إلى مكافحة الاحتيال في التجارة الإلكترونية؟
أضف التحقق من الهوية عندما يعتمد الخطر على هوية المستخدم، وليس فقط على الدفع. هذا أمر مهم في منتجات مقيدة العمر، ومُشغلي السوق، والأوامر الأولى ذات القيمة العالية، والردود المشبوهة، واستعادة الحساب، والتدفقات الخاضعة للرقابة.
6- هل يمكن لبرامج مكافحة الاحتيال التحقق من هوية العميل؟
لا. تركز معظم منصات منع الاحتيال على مخاطر المعاملات، واستخبارات الأجهزة، والتحليلات السلوكية، وأنشطة الدفع. وتؤكد أدوات التحقق من الهوية على ما إذا كان المستخدم شخصًا حقيقيًا وما إذا كانت معلومات هويته صحيحة.
7- ما هو الفرق بين كشف الاحتيال والتحقق من الهوية؟
تقوم مكافحة الاحتيال بتقييم المخاطر بناءً على السلوك والمعاملات والأنماط. ويؤكد التحقق من الهوية على أن الشخص الذي يقف وراء الحساب أو المعاملة هو شخص حقيقي. وتستخدم العديد من الشركات كليهما معًا لأنهما يحلان مشكلات مختلفة.
8- هل تحتاج شركات التجارة الإلكترونية إلى كل من مكافحة الاحتيال والتحقق من الهوية؟
ليس دائمًا، لكن العديد من الشركات الناشئة تستفيد من الجمع بين الاثنين. يساعد منع الاحتيال في تحديد الأنشطة المحفوفة بالمخاطر، بينما يساعد التحقق من الهوية في تأكيد شرعية المستخدم أثناء الترحيب بالعميل، واستعادة الحساب، وتسجيل الدخول إلى السوق، أو المعاملات الخاضعة للرقابة.